

 Papiamentu
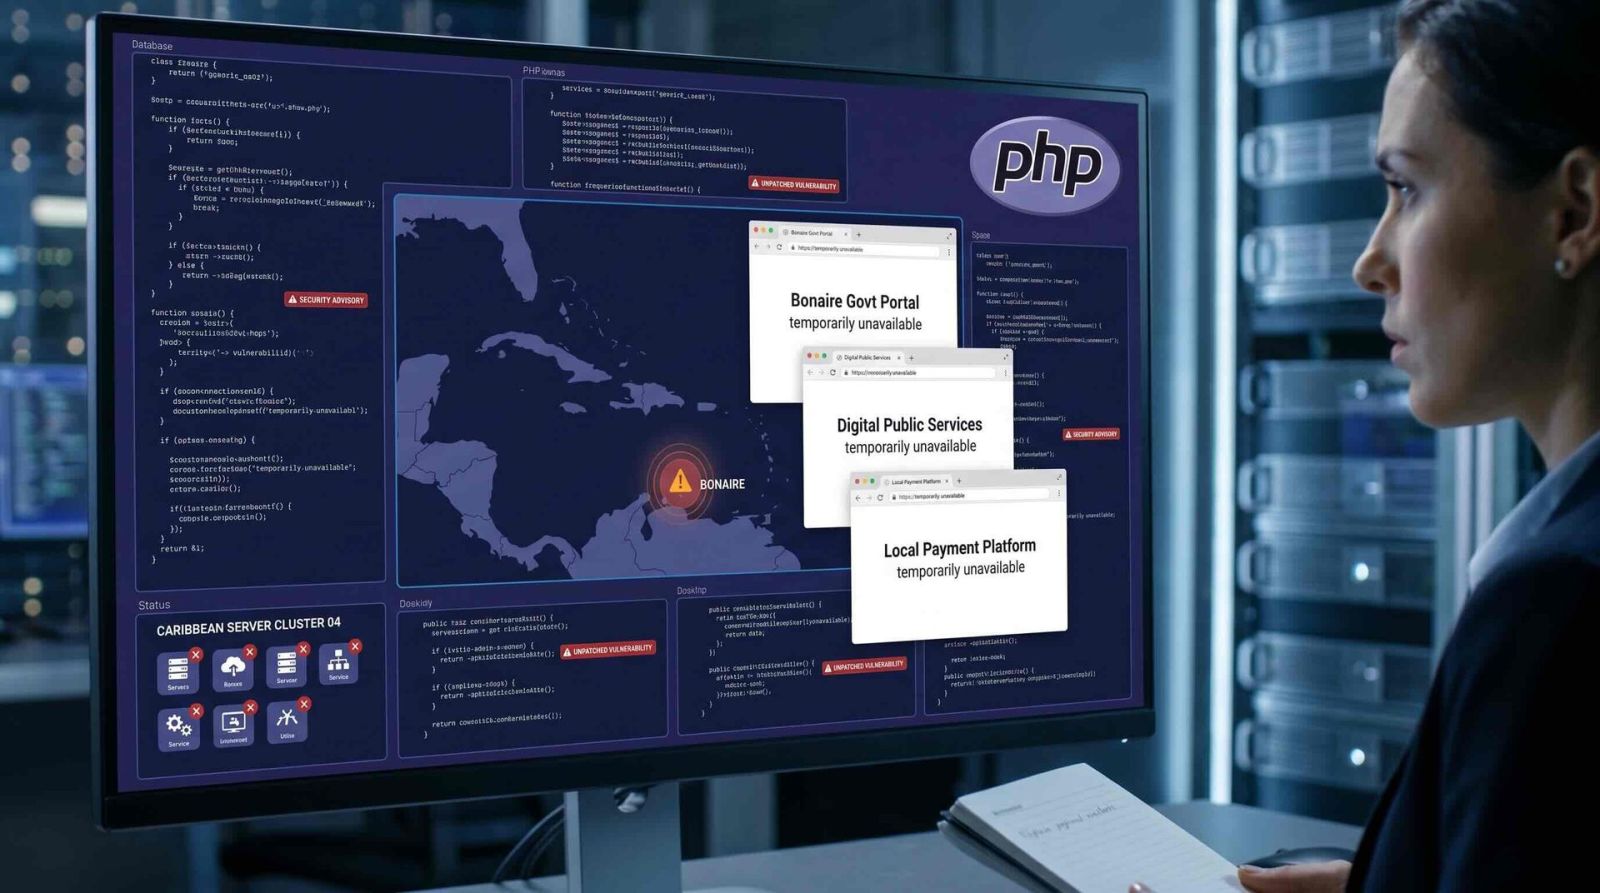
Tin un alerta di seguridat digital internashonal ku por splika pakiko diferente organisashon ta pone nan wèpsaitnan temporalmente offline. Entro otro nos a mira anuniso di Enitdat Publiko Boneiru, Stinapa i tambe Sentoo.
Kiko esaki ta nifiká?
PHP ta un lengahe di programashon ku hopi wèpsait ta usa pa funshoná, por ehèmpel pa mustra informashon, prosesá formularionan i konektá ku base di dato.
Si deskubrí un vulnerabilidat den PHP, òf den un sistema ku ta dependé riba dje, esaki por krea un riesgo di seguridat. Dependiendo di e tipo di vulnerabilidat i kon e sistema ta konfigurá, un atakante por ehèmpel por:
- Drenta den e sistema sin outorisashon;
- Haña akseso na informashon ku mester ta protehá;
- Manipulá wèpsait òf su kontenido;
- Usa sistema pa ataká otro sistema, den sierto kaso.
P’esei, un organisashon por disidí pa pone su wèpsait temporalmente offline pa prevení posibel daño mientras ku su ekipo tékniko ta investigá i implementá medida di seguridat.
Esei ta e motibu spesífiko den e kaso di Boneiru?
Si, tin un motibu konkreto pa e medida aki. Dia 21 di òktober 2026, e ekipo di PHP a publiká informashon tokante dos vulnerabilidat krítiko den PHP ku por permití un atakante ehkutá kódigo riba un servidor di forma remota, sin outorisashon. E ekipo a publiká aktualisashonnan pa koregí e vulnerabilidatnan.
E situashon ta importante pa Entidat Públiko Boneiru i negoshinan pa e motibunan akí:
- Riesgo di intruso: si e servidor di e wèpsait ta usa un vershon di PHP vulnerabel, un atakante por purba eksplotá e fayo pa haña kòntròl riba e servidor.
- Protehá datonan: un invashon por pone datonan i otro sistema konektá na e servidor na riesgo, dependiendo di e akseso ku e atakante logra.
- Prevenshon: pone e wèpsait offline ta limitá e posibilidat pa ataká e sistema via internet mientras ku e ekipo tékniko ta implementá solushon. Outoridatnan di seguridat di varios pais a rekomendá un medida similar.
Esaki ta nifiká ku e wèpsait di Boneiru a wordu hack?
No nesesariamente. Pone un wèpsait offline pa motibu di un vulnerabilidat no ta prueba ku un atake a sosodé òf ku informashon a wordu horta. E por ta simplemente un medida preventivo.
Tambe, no tin konfirmashon ku e servidor di bonairegov.com ta usa un vershon vulnerabel di PHP, ni ku tabatin un invashon. Pa konfirmá e motibu interno eksakto, Entidat Públiko Boneiru mester duna mas informashon.
E siguiente paso tékniko ta pa e ekipo responsabel kontrolá e vershon di PHP, instalá e aktualisashon di seguridat apropiá, investigá si tin señal di akseso sospechoso i despues pone e wèpsait bèk online ora ku ta sigur.
Kargando komentarionan...